作者:Ahackerorg网站就会打开这样,很熟悉的表单页面,定期测试,我厌倦了xsss、SQL、xss感觉这不是要学的东西试试你的运气并测试 SQL。 ?我大概知道,1。网站是aspx2。中间件是 IIS3。 “字符串 'aaa'” 后面...
原理很简单:搜索引擎劫持关键字的过程其实就是编辑肉鸡网站(webshell网站)的主页AND (我希望被搜索引擎收录的Pages,一般是首页),会让它做出如下判断: if(访问者是蜘蛛){ 输出指定内容 } if (用户从引擎搜索点击进...
开源管理系统虽然简单易用,但也存在很多漏洞。我们应该时刻保持警惕,保护我们网站的安全。今天这篇文章就系统地告诉大家如何预防和应对网站被黑1.如何检查网站是否被黑1.检查网站:网站域名,是否有异常页面。 2。检查数据通过百度搜索资源平台检查索...
javascript脚本代码可以判断输入是否来自搜索引擎。 代码如下所示:1234567891011121314151617181920if) {var r = document.referrer;r = r.toLowerCase();...
帝国CMS防止恶意注册和利用会员空间发布非法及本链接禁止禁止信息的方法总结。事实上,这是不法分子利用帝国CMS会员空间制造的“幽灵”! 特殊的使用方法是注册成为会员,然后到会员中心建立会员空间,然后就可以发布空间公告了。可以输入该页面的地址...
我找到了一个和我自己网站一模一样的域名。所有链接均可访问。 URL目录结构是相同的。页面源代码也是一样的。只是域名不同。在这种情况下,人们很容易误判自己的网站被一锅子接管,程序和数据被复制来创建镜像站点。 解决办法如下: 首先索取了几个页面...
解决问题的最佳实践它造成的损害是巨大的,是网络安全的最大敌人。 关键字:跨站点脚本(JavaScript、Java、VBScript、ActiveX、Flash 或 HTML)注入执行1。什么是XSS漏洞? 跨站站点脚本攻击简称XSS。...
项目代码如下: 应用:普通网站 黑客攻击:模拟黑客攻击的网站 节点+ express+react+mysql 项目介绍1.代码索引2。创建数据库node app/mysql.js 首先运行该文件创建表和数据如图1。跨站脚本攻击(XSS) 跨...
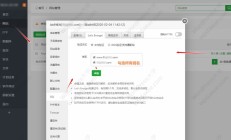
申请SSL证书1.登录宝塔后台,在Web菜单中,找到相关站点的设置,然后切换到下图❙❙‾‶‶选项卡。 注:您可以在阿里云/腾讯云等网站申请免费的SSL证书,然后在下图的“其他证书”选项卡中进行设置。 这里建议您直接使用Let's Encry...
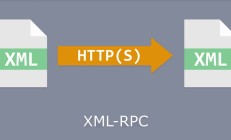
XML-RPC 是一种远程过程调用协议。 XML-RPC 允许在不同操作系统和环境上运行的两个应用程序通过 Web(通过 HTTP)相互通信。描述实现方法的信息被编码在XML中。 XML-RPC协议是SOAP协议的前身。尽管Future 协...
 code前端网